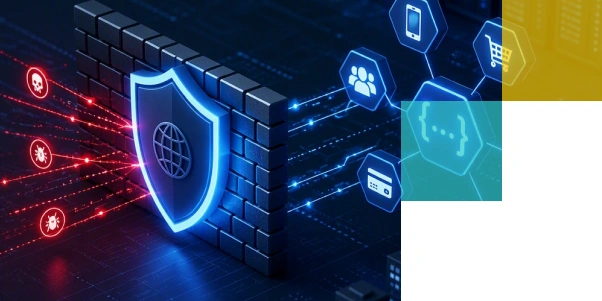
Tu firewall de aplicaciones web cumple su función de forma efectiva. Detecta inyecciones SQL, bloquea intentos de cross-site scripting y filtra solicitudes malformadas. Funciona exactamente como fue diseñado.
Sin embargo, el panorama ha cambiado. Mientras el WAF protege el tráfico HTTP tradicional, tus APIs están canalizando transacciones críticas, intercambiando datos sensibles entre sistemas e intermediando accesos de terceros. Una gran parte de esta comunicación nunca pasa por inspección.
Las preguntas que deberías estar haciéndote son directas:
¿Cuáles son todas las APIs que tu organización ha desplegado? ¿Tienes visibilidad sobre dónde están documentadas? ¿Sabrías si una API antigua sigue siendo accesible desde el exterior?
La respuesta, en la mayoría de organizaciones, revela un problema estructural: no existe un inventario completo.
¿Qué es WAAP?
WAAP, siglas de Web Application and API Protection, es una categoría de soluciones de ciberseguridad diseñada para proteger aplicaciones web, APIs y servicios expuestos frente a ataques automatizados, abuso de endpoints, bots maliciosos, amenazas DDoS y vulnerabilidades habituales del OWASP Top 10. Su valor está en ofrecer una visión unificada de la superficie de ataque, especialmente en arquitecturas cloud, híbridas y basadas en microservicios.
Hoy conectamos partners, alimentamos aplicaciones móviles, integramos servicios SaaS y publicamos APIs de forma constante. Cada integración añade una nueva puerta de entrada y, si no existe inventario, monitorización y protección específica, esa puerta puede quedar fuera del radar de seguridad.
Por qué las APIs se han convertido en un objetivo prioritario
Las APIs concentran datos sensibles, lógica de negocio y conexiones entre sistemas. A diferencia de una interfaz web, no siempre tienen una capa visible para el usuario, pero sí exponen operaciones críticas: consultas, autenticación, pagos, acceso a expedientes, integraciones con terceros o intercambio de información entre aplicaciones.
La realidad es clara:
- El crecimiento de APIs, microservicios y aplicaciones móviles amplía la superficie de ataque de forma continua.
- Los errores de autorización, validación y exposición de datos siguen siendo riesgos habituales en la seguridad de APIs.
- Los bots y ataques automatizados pueden explotar endpoints, abusar de la lógica de negocio o provocar picos de tráfico difíciles de distinguir del uso legítimo.
Por eso, la seguridad de APIs ya no puede tratarse como un complemento técnico. Debe formar parte de la estrategia de ciberseguridad empresarial, junto con la protección de aplicaciones web, la mitigación DDoS y la gestión del tráfico automatizado.
WAAP vs WAF: qué cambia y qué aporta esta evolución
WAAP (Web Application and API Protection) no sustituye al WAF: lo amplía. Mientras el WAF tradicional se centra en proteger aplicaciones web frente a patrones de ataque conocidos, WAAP incorpora protección específica para APIs, defensa frente a bots, mitigación DDoS y visibilidad sobre el tráfico real. En la práctica, reúne en una sola estrategia cuatro capas que antes solían gestionarse por separado:
1. WAF
Protección de aplicaciones web frente a ataques conocidos: inyecciones, cross-site scripting, manipulación de parámetros.
2. Seguridad de APIs
Detección de abusos, control de autenticación y protección frente a bots que explotan endpoints de forma automatizada.
3. Protección DDoS
Mitigación de ataques volumétricos diseñados para tumbar el servicio o saturar la infraestructura.
4. Bot management
Identificación y control de tráfico automatizado, desde la extracción de datos (scraping) y el robo de credenciales (credential stuffing) hasta abuso de formularios, inventarios o endpoints críticos.
Juntas, estas cuatro capacidades cubren un perímetro mucho más amplio que «la web» y permiten proteger aplicaciones, APIs y servicios digitales desde una misma visión operativa.
Diferencias clave entre WAF y WAAP
| Aspecto | WAF tradicional | WAAP |
| Alcance | Aplicaciones web | Aplicaciones web, APIs, bots y DDoS |
| Modelo de protección | Reglas y firmas conocidas | Reglas, comportamiento, inventario de APIs y análisis de tráfico |
| APIs | Visibilidad limitada o dependiente de configuración manual | Descubrimiento, monitorización y protección específica de endpoints |
| Automatización maliciosa | Bloqueo básico por reglas o volumen | Bot management, detección de abuso y mitigación adaptativa |
| Arquitectura | Útil para entornos más estáticos | Diseñado para cloud, híbrido, microservicios y aplicaciones distribuidas |
Por eso, cuando una empresa busca mejorar su postura de ciberseguridad en aplicaciones modernas, la pregunta ya no es solo si necesita un firewall web, sino si su protección cubre toda la cadena: web, APIs, usuarios, bots y disponibilidad del servicio.
Seguridad en entornos cloud e híbridos
Las infraestructuras actuales combinan cloud público, servidores propios, servicios SaaS, integraciones con terceros y, en muchos casos, arquitecturas multicloud. WAAP se adapta a esta realidad porque puede aplicar políticas de protección de forma consistente aunque la aplicación viva en AWS, Azure, Google Cloud, un datacenter propio o un entorno híbrido.
Esto cambia la forma de trabajar de las empresas:
- La protección se aplica de forma centralizada, con políticas comunes para aplicaciones web, APIs y servicios expuestos.
- Los equipos ganan visibilidad sobre el tráfico real de APIs, endpoints, usuarios y bots, no solo sobre las peticiones web tradicionales.
- Se reduce la fragmentación de herramientas, lo que facilita la operación, la respuesta ante incidentes y el cumplimiento de políticas de seguridad.
La seguridad como parte de la arquitectura
El cambio de fondo es este: la seguridad deja de ser algo que se añade al final del proyecto y pasa a formar parte de la arquitectura desde el diseño.
Ya no es una tarea que delegamos a IT cuando la aplicación está terminada. Es una decisión que tomamos juntos: arquitectos, desarrolladores y responsables de negocio desde el primer día. Y eso incluye decidir qué nivel de protección WAAP necesita cada API antes de exponerla, no después de un incidente.
Cómo evaluar una solución WAAP antes de implantarla
No todas las soluciones de Web Application and API Protection resuelven el mismo problema ni encajan igual en cada arquitectura. Antes de elegir una tecnología WAAP, conviene analizar el nivel de exposición real, el tipo de APIs publicadas y el modelo operativo del equipo de seguridad.
- Inventario y descubrimiento de APIs: saber qué endpoints existen, quién los consume y qué datos procesan.
- Protección frente a abuso de lógica de negocio: detectar patrones anómalos que no siempre encajan en una firma tradicional.
- Gestión de bots: diferenciar usuarios legítimos de scraping, credential stuffing, automatización maliciosa o fraude.
- Mitigación DDoS: mantener la disponibilidad del servicio ante ataques volumétricos o de capa 7.
- Integración con cloud e híbrido: proteger sin rediseñar toda la infraestructura ni frenar los ciclos de desarrollo.
La clave no está solo en bloquear ataques conocidos, sino en entender cómo se comporta la aplicación, qué APIs están expuestas y qué riesgos aparecen con cada nuevo endpoint publicado.
Preguntas frecuentes antes de adoptar una estrategia WAAP
Más que añadir una capa tecnológica, implantar WAAP implica revisar cómo se protegen las aplicaciones web, las APIs y los servicios expuestos. Antes de avanzar, conviene responder a algunas preguntas que ayudan a valorar el nivel de madurez y las prioridades de protección:
¿El WAF actual es suficiente?
Si la arquitectura incluye APIs, microservicios, aplicaciones móviles o entornos cloud e híbridos, puede que la protección web tradicional no cubra toda la superficie de ataque.
¿Tenemos inventariadas todas las APIs expuestas?
Sin visibilidad sobre endpoints, consumidores y datos procesados, es difícil detectar riesgos de autorización, exposición de información o abuso de lógica de negocio.
¿Podemos diferenciar tráfico legítimo de bots maliciosos?
El bot management es clave para frenar scraping, credential stuffing, automatización abusiva y patrones de tráfico que pueden afectar al rendimiento o la disponibilidad.
¿La solución encaja con el modelo cloud o híbrido de la empresa?
Una estrategia WAAP debe integrarse con desarrollo, operaciones y seguridad sin frenar la evolución de las aplicaciones.
¿Qué debe revisarse antes de implantar WAAP?
La organización debe identificar sus aplicaciones y APIs, analizar qué información procesan, revisar los controles de acceso y conocer cómo se distribuye el tráfico entre los distintos entornos.
WAAP representa un cambio de enfoque: pasar de proteger únicamente la página web a proteger el ecosistema completo que sostiene la actividad digital.
En iniciativas de transformación digital y cloud computing/servicios cloud/ SaaS, la seguridad debe formar parte de la arquitectura desde el principio. No se trata solo de bloquear ataques, sino de permitir que la organización continúe desarrollando aplicaciones y conectando servicios sin aumentar de forma descontrolada su exposición.
Solusoft acompaña a las organizaciones en la identificación de aplicaciones y APIs, el análisis de riesgos y la definición de estrategias de protección adaptadas a su arquitectura y a sus necesidades operativas.
Por dónde empezar para mejorar la protección de aplicaciones web y APIs
Si tu empresa expone APIs, y hoy casi todas lo hacen, el primer paso es revisar qué protección tienen frente a la que ya protege tu web. Después, conviene mapear endpoints, revisar autenticación y autorización, identificar tráfico automatizado, analizar dependencias cloud y definir qué controles WAAP deben aplicarse antes de que una vulnerabilidad se convierta en incidente.
¿Quieres saber si tu arquitectura está preparada para proteger aplicaciones web y APIs frente a ataques actuales?
En Solusoft te ayudamos a analizar tu exposición, revisar la protección de tus endpoints y definir una estrategia WAAP adaptada a entornos cloud, híbridos y empresariales, sin perder de vista el rendimiento, la continuidad del servicio y la evolución futura de tus aplicaciones. Revisa tu seguridad ahora.