Los riesgos de la IA: dos caras de la misma moneda
La IA generativa ha entrado en las empresas más rápido de lo que muchos equipos de seguridad han podido gobernarla.
Su valor es evidente: acelera el desarrollo, automatiza tareas y mejora la productividad. Pero también introduce nuevos puntos de exposición si se integra sin controles técnicos, políticas de uso y revisión humana.
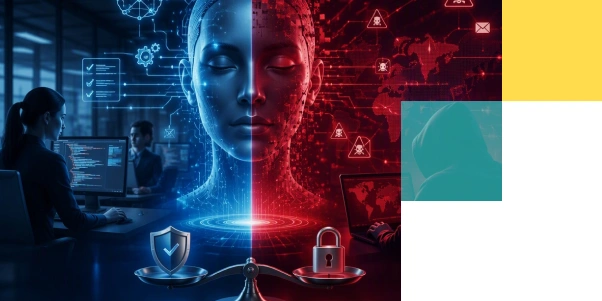
En este informe hablamos de IA aplicada a ciberseguridad en dos sentidos: como tecnología que las empresas incorporan en sus procesos de desarrollo, automatización y análisis; y como herramienta que los atacantes utilizan para escalar campañas, personalizar engaños y acelerar la creación de amenazas.
Tres factores para priorizar el riesgo
Para priorizar estos riesgos conviene evaluar tres factores: qué datos puede consultar la IA, qué acciones puede ejecutar en sistemas internos y qué controles existen antes de que una respuesta o una automatización llegue a producción.
Cuanto mayor sea el acceso del modelo y menor la supervisión humana, mayor será el impacto potencial de un fallo o de una manipulación.
Contar con un marco de gobernanza claro, como recoge la norma UNE-ISO/IEC 42001, ayuda a que estas decisiones no queden solo en manos del criterio individual.
Desde el desarrollo: cuatro riesgos que hay que vigilar
1. Inyección de prompts
Un usuario malicioso puede manipular las instrucciones o el contexto que recibe un modelo de IA para «inducir respuestas o acciones no previstas».
Si la solución está conectada a sistemas internos, bases de datos o APIs y dispone de permisos para operar sobre ellos, el impacto potencial aumenta: el problema deja de limitarse a una respuesta incorrecta y puede afectar a datos, procesos o servicios corporativos.
2. Exposición de datos sensibles
Muchos equipos alimentan modelos de IA con información interna: código, datos de clientes, documentación confidencial, sin definir antes dónde acaba esa información ni quién puede acceder a ella después. Sin políticas de uso claras, cada prompt puede convertirse en una fuga de datos.
3. Uso indebido de información de entrenamiento
Los modelos entrenados con datos corporativos pueden filtrar, sin querer, fragmentos de esa información en sus respuestas a terceros. Este riesgo crece cuando se usan modelos personalizados o ajustados con datos propios sin las salvaguardas adecuadas.
4. Dependencia excesiva de código generado por IA
La IA acelera el desarrollo, pero también genera vulnerabilidades si nadie revisa el código con ojo crítico. Confiar ciegamente en lo que genera un modelo, sin testing, sin revisión de seguridad, es un riesgo que crece cuanto más se automatiza el proceso de desarrollo.
Desde el ataque: la IA como arma
Phishing hiperpersonalizado
Los atacantes ya no envían correos genéricos con errores de traducción. Usan IA para analizar perfiles públicos y crear mensajes que parecen escritos por un compañero real, con el tono, el contexto y hasta las referencias internas exactas para generar confianza.
Automatización de ataques
La IA permite lanzar ataques a mayor escala y con menos esfuerzo: prueba combinaciones de contraseñas, identifica vulnerabilidades en sistemas expuestos y adapta la estrategia en tiempo real según la respuesta que encuentra.
Generación rápida de malware
Crear variantes de malware que esquivan los antivirus tradicionales ya no requiere semanas de trabajo experto. La IA reduce drásticamente ese tiempo, lo que obliga a las defensas a evolucionar al mismo ritmo que las amenazas.
Buenas prácticas para reducir los riesgos de la IA en ciberseguridad:
- Limitar el acceso de los modelos a datos sensibles.
- Aplicar controles de identidad y permisos.
- Revisar el código generado antes de llevarlo a producción.
- Registrar las interacciones relevantes.
- Probar los sistemas frente a inyección de prompts.
- Formar a los equipos para detectar phishing generado con IA.
Además, conviene mantener un inventario de los sistemas de IA utilizados, clasificar los datos que procesan, evaluar a los proveedores, definir responsables y revisar periódicamente los riesgos y controles durante todo el ciclo de vida de cada solución.
Cómo afrontarlo
Ninguno de estos riesgos significa que haya que frenar la adopción de IA. Significa que hay que adoptarla con las mismas exigencias de seguridad que aplicamos a cualquier otra tecnología crítica: políticas claras de uso, revisión humana del código generado y monitorización activa frente a ataques que ya usan IA por defecto.
Si tu empresa está incorporando IA en procesos de desarrollo, automatización o atención al cliente, el siguiente paso es evaluar qué datos maneja, qué permisos tiene y qué controles de seguridad la protegen. Contacta con nosotros y te daremos un enfoque seguro que te permita aprovechar la IA sin convertirla en una nueva superficie de ataque.